
Підключення AI агентів
Персональне підключення AI з профілю: дозволи учасникам, повна інструкція, MCP URL та оновлення ключів.
Підключіть зовнішнього AI-агента до вибраного простору iTasks від свого імені. Агент отримує ваші поточні права, а не права власника: бачить доступні вам проєкти й дані та виконує лише дозволені вам дії.
Що потрібно перед підключенням
Потрібна активна PRO-підписка вибраного простору. Для власника дозвіл увімкнено автоматично. Іншим учасникам, зокрема адміністраторам, доступ окремо надає власник або адміністратор.
Як підключити агента
- Виберіть потрібний робочий простір.
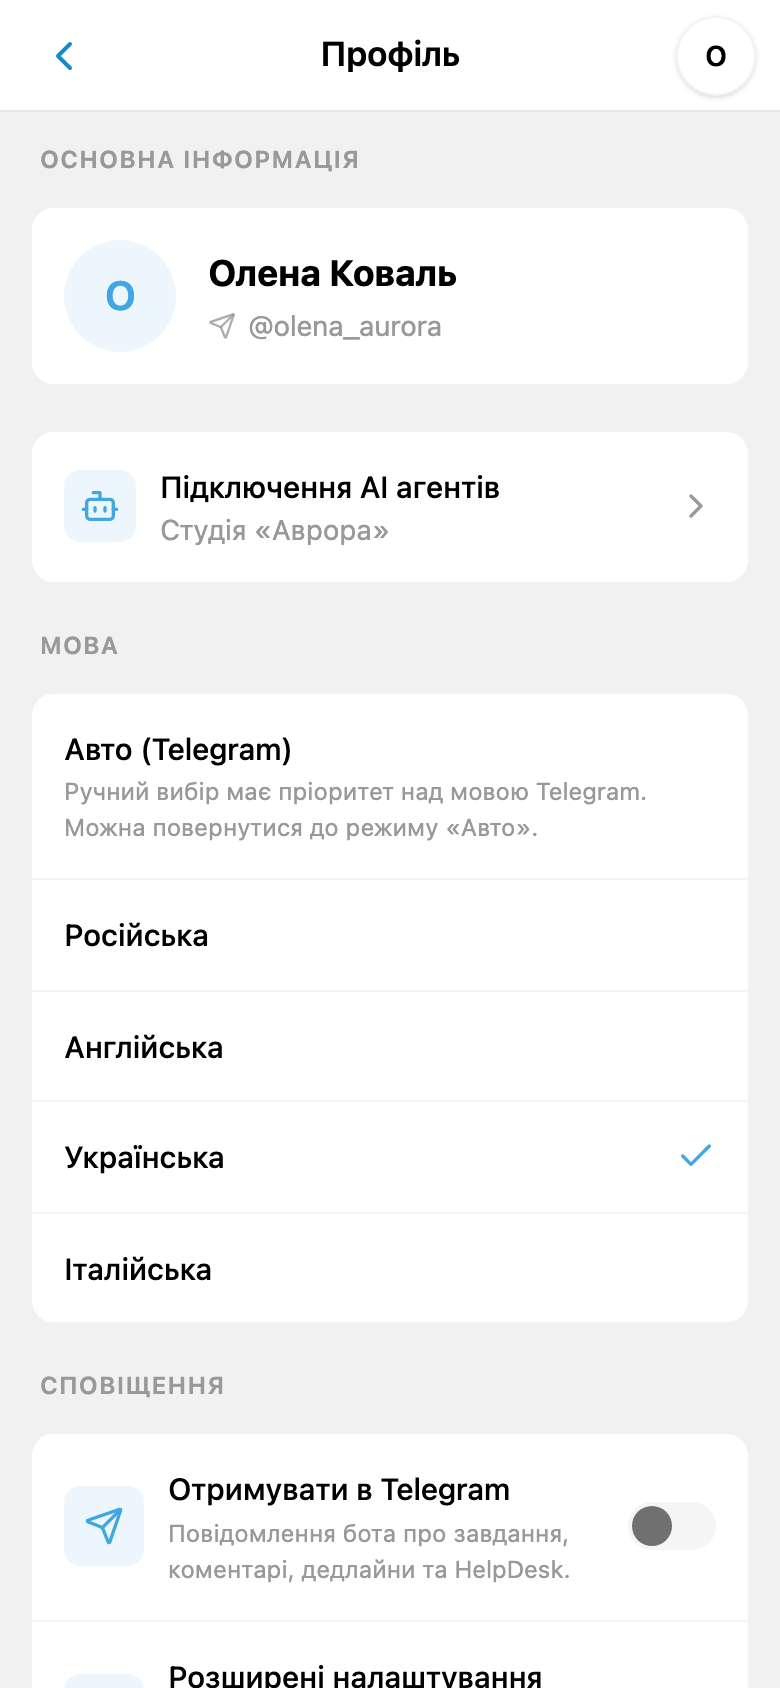
- Відкрийте свій профіль через аватар і виберіть «Підключення AI агентів». Екран показує лише поточний простір.
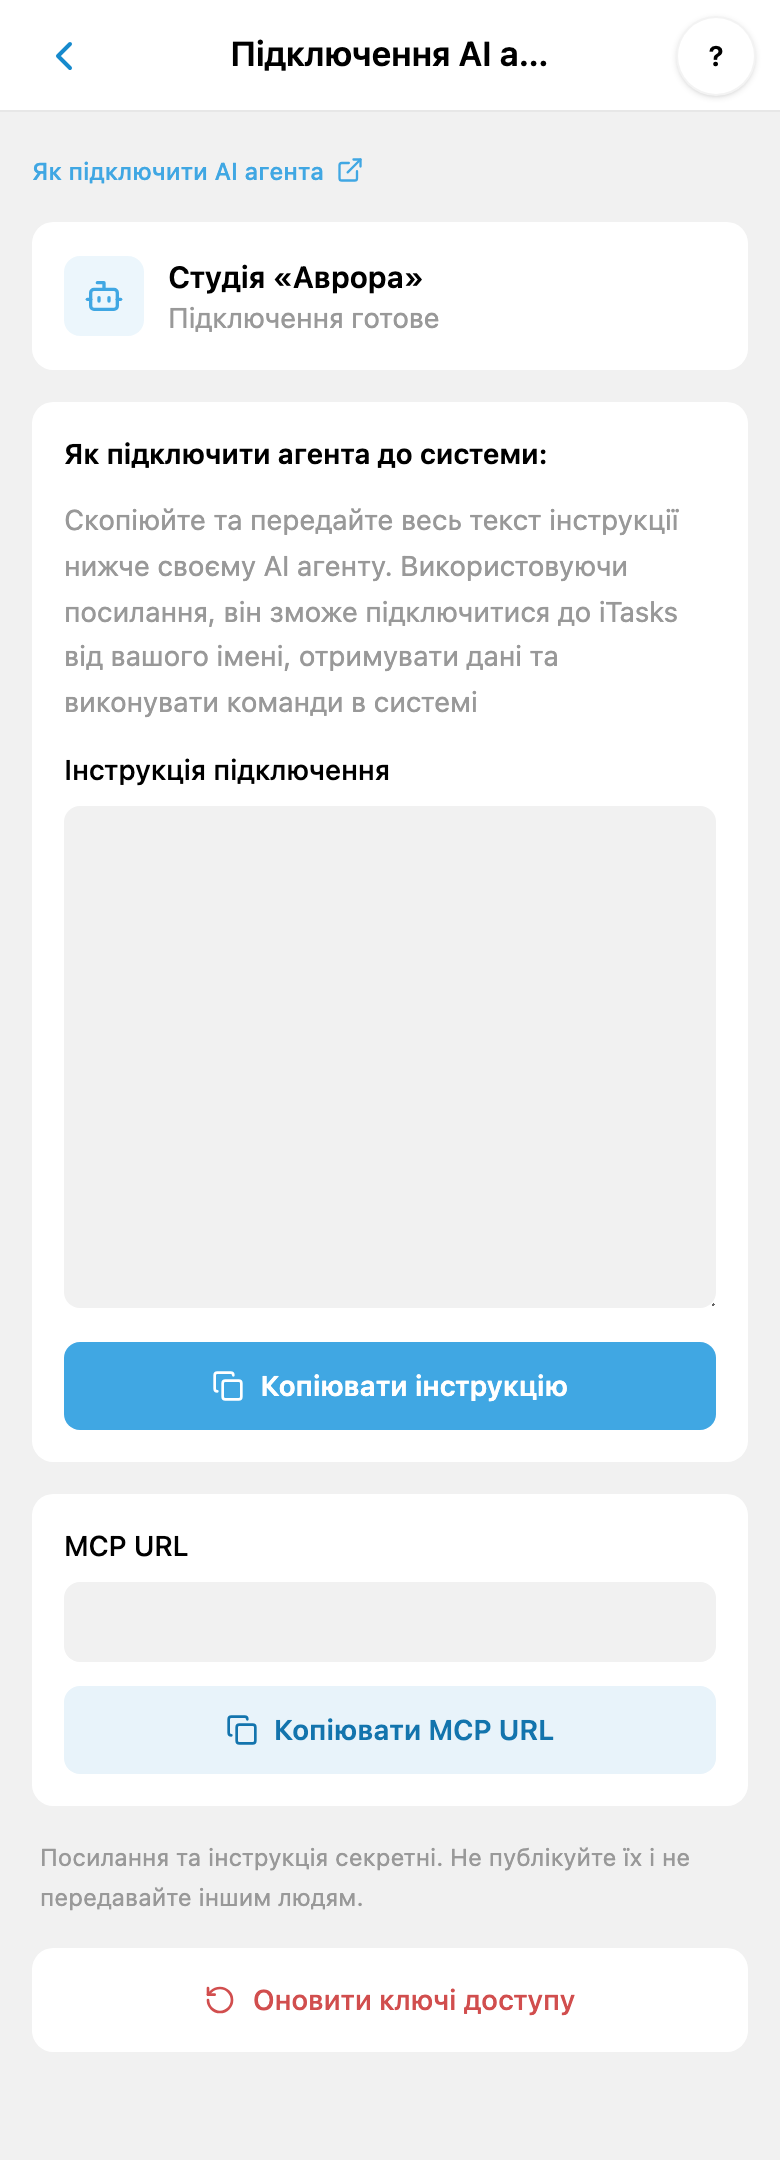
- Натисніть «Копіювати інструкцію» та передайте весь текст своєму AI-агенту. Він уже містить адреси підключення, користувача, простір і правила роботи.
- Якщо клієнт потребує ручного додавання сервера, використайте MCP URL нижче інструкції та транспорт Streamable HTTP. Окремий Bearer-токен не потрібен.
- Попросіть агента спочатку викликати get_current_context та перевірити користувача й простір без зміни даних. Після цього дайте конкретне доручення.
Потрібен клієнт із підтримкою віддаленого MCP або REST/OpenAPI. Передавання інструкції не гарантує автоматичного налаштування кожного клієнта: він може попросити додати сервер вручну або підтвердити доступ. REST, OpenAPI та discovery-адреси вже є в повній інструкції.
Як надати доступ учаснику
Власник або адміністратор відкриває «Адміністрування → Учасники», вибирає користувача та вмикає «Доступ через MCP/API» у його налаштуваннях. Для ввімкнення потрібен PRO. Для власника показано «Автоматично для власника». Дозвіл не змінює роль і доступ до проєктів. Адміністратор також може надати доступ собі, але не вимкнути автоматичний доступ власника.
Після надання дозволу учасник сам відкриває свій профіль і копіює власну інструкцію. Керівник бачить стан дозволу, а не персональне посилання іншого користувача. Не передавайте учасникам ключі власника.
Оновлення ключів і відкликання доступу
Одне персональне посилання використовується в усіх ваших AI-клієнтах для цього простору. Копіювання чи повторне відкриття його не змінюють. Підтвердження «Оновити ключі доступу» одразу вимикає старе посилання в усіх клієнтах. Скопіюйте нову інструкцію та оновіть кожне підключення; посилання інших учасників не змінюються.
Щоб відкликати дозвіл учасника, вимкніть «Доступ через MCP/API» у його налаштуваннях. Сервер одразу відхиляє подальші запити. Відкритий екран може показувати старе посилання до повторного відкриття — це не означає, що воно працює. Видалення учасника або блокування користувача також припиняє доступ.
Права, обмеження та безпека
- Дозвіл на підключення не є дорученням змінювати дані. Агент має діяти за вашими вказівками; закриті проєкти, захищені чужі файли та заборонені дії недоступні.
- Завдання, коментарі, облік часу та HelpDesk доступні в межах ваших прав. «Мої завдання» — ті, де ви виконавець. Зміни виконуються від вашого імені.
- Ліміт запитів спільний для простору та всіх підключень. Це не витрата AI-токенів моделі. При HTTP 429 клієнт має дотримуватися Retry-After.
- Після завершення PRO підключення призупиняється. Продовження відновлює роботу раніше наданого дозволу й посилання, якщо доступ не відкликано.
- Посилання та інструкція містять секрет. Передавайте їх лише довіреному AI-клієнту; не публікуйте в чатах команди, скриншотах, логах або репозиторії. На ілюстраціях секретні поля приховано.
Пов’язані інструкції
Пов'язані теми
Як створювати проєкти в iTasks, налаштовувати автоматичний доступ для запрошених учасників і керувати дозволами в робочому просторі.
Запрошення до простору, автоматичний доступ нових учасників до активних проєктів, ролі Власник, Адмін і Учасник та ручне налаштування доступу.
Часовий пояс, invite-посилання, сховище, учасники, вивантаження JSON і видалення простору.
Як змінити назви, порядок і кольори статусів завдань: вибрати колір крапки, отримати пастельний фон і використовувати статуси в картках та на канбані.
FREE, PRO і режим read-only, ліміти простору, оплата карткою в кабінеті на сайті або Telegram Stars у застосунку та поведінка після завершення підписки.
Хочете спробувати цей сценарій у застосунку?
Відкрийте iTasks у Telegram зараз, а потім поверніться сюди, коли знадобиться повна покрокова інструкція.
Відкрити iTasksІнші можливості